Waspada Email Palsu yang Mengatasnamakan Konflik Nama Perusahaan atau Merek Dagang

Apa yang dimaksud dengan email “Konflik dengan Nama Perusahaan atau Merek Dagang Anda”?


Di dunia yang semakin saling terhubung dan didorong oleh teknologi, hacking atau peretasan sering memunculkan gambar penjahat dunia maya yang berbahaya, menyebabkan malapetaka dan melanggar sistem keamanan. Namun, ada bentuk peretasan lain yang memiliki tujuan penting dalam melindungi lanskap digital kita yaitu Ethical Hacking dalam bahasa Indonesia berarti peretasan secara etis.

Artikel sebelumnya kita sudah membahas pengertian enkripsi dan jenin-jenisnya beserta cara kerjanya. Pada postingan ini, saya menganggap Anda sudah mengerti cara mengamankan data Anda. Namun ada faktor lain yang perlu diperhatikan, yaitu bagaimana memastikan pesan yang Anda kirim tidak diubah atau diubah. Untuk itu, Anda perlu tahu tentang aplikasi enkripsi berikut yang akan memastikan hal itu. Berikut adalah contoh penerapan dan implemantasi teknologi enkripsi.


Menurut OWASP, Serangan XML External Entity atau sering disingkat XXE adalah jenis serangan terhadap aplikasi yang mem-parsing input XML. Serangan ini terjadi ketika input XML yang berisi referensi ke entitas eksternal diproses oleh parser XML yang dikonfigurasi dengan lemah . Serangan ini dapat menyebabkan pengungkapan data rahasia, penolakan layanan, pemalsuan permintaan sisi server, pemindaian port dari perspektif mesin tempat parser berada, dan dampak sistem lainnya.

Menurut OWASP Serangan SQL Injection terdiri dari penyisipan atau "injeksi" kueri SQL melalui input data dari klien ke aplikasi. Eksploitasi injeksi SQL yang berhasil dapat membaca data sensitif dari database, memodifikasi data database (Sisipkan/Perbarui/Hapus), menjalankan operasi administrasi pada database (seperti mematikan DBMS), memulihkan konten file yang diberikan yang ada pada file DBMS sistem dan dalam beberapa kasus mengeluarkan perintah ke sistem operasi. Serangan injeksi SQL adalah jenis serangan injeksi, di mana perintah SQL disuntikkan ke input bidang data untuk memengaruhi eksekusi perintah SQL yang telah ditentukan sebelumnya.

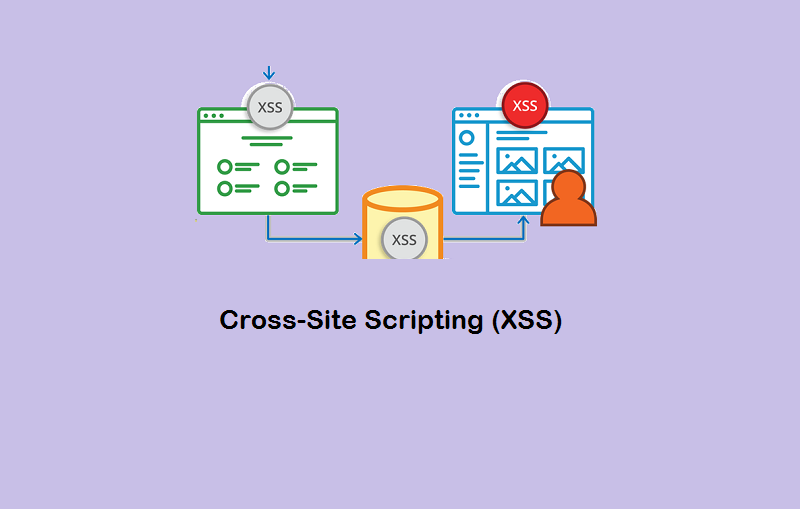
Dikutip dari laman OWASP, Serangan Cross-Site Scripting (XSS) adalah jenis injeksi, di mana skrip berbahaya disuntikkan ke situs web yang tidak berbahaya dan tepercaya. Serangan XSS terjadi ketika penyerang menggunakan aplikasi web untuk mengirimkan kode berbahaya, umumnya dalam bentuk skrip samping browser, ke pengguna akhir yang berbeda. Cacat yang memungkinkan serangan ini berhasil cukup luas dan terjadi di mana pun aplikasi web menggunakan input dari pengguna dalam output yang dihasilkannya tanpa memvalidasi atau mengkodekannya.

Validasi email adalah bagian penting dari memvalidasi formulir HTML. Email adalah string atau subkumpulan karakter ASCII yang dipisahkan menjadi dua bagian dengan simbol @. Bagian pertama berisi informasi pribadi sementara yang lain berisi nama domain tempat email didaftarkan.
If you like articles on this blog, please subscribe for free via email.
Asal SEO